 码上精选
 陈工
基于eBPF技术的内核级网络包捕获与异常流量实时分析方案在前端的应用
结合eBPF抓包数据实现前端网络请求观测,本质是通过内核探针无损拦截HTTP/HTTPS流量,将原始报文转化为结构化指标并桥接至浏览器监控SDK。
传统前端性能监控高度依赖Service Worker拦截、浏览器扩展或反向代理旁路抓取。然而随着React、Vue等现代框架普及,单页应用普遍采用路由懒加载、状态管理库与微前端架构,导致客户端内存中的请求树与实际网络往返严重脱节。跨域策略收紧与CSP规范升级,进一步压缩了第三方采集脚本的生存空间。在此背景下,将观测探针下沉至操作系统内核成为破局关键。
基于eBPF技术的内核级网络包捕获与异常流量实时分析方案是指通过挂载在网络命名空间、socket层与TC链路的轻量级程序,在数据包进入用户态前完成协议解析与特征提取。该机制彻底绕过了JavaScript执行环境的沙箱限制,使得一线从业者能够直接读取TLS握手指令集、QUIC帧结构以及拥塞控制窗口变化曲线。前端团队不再需要猜测为什么接口慢,而是直接获得TCP三次握手耗时、MTU分片丢失率与服务端TTFB的真实分布。
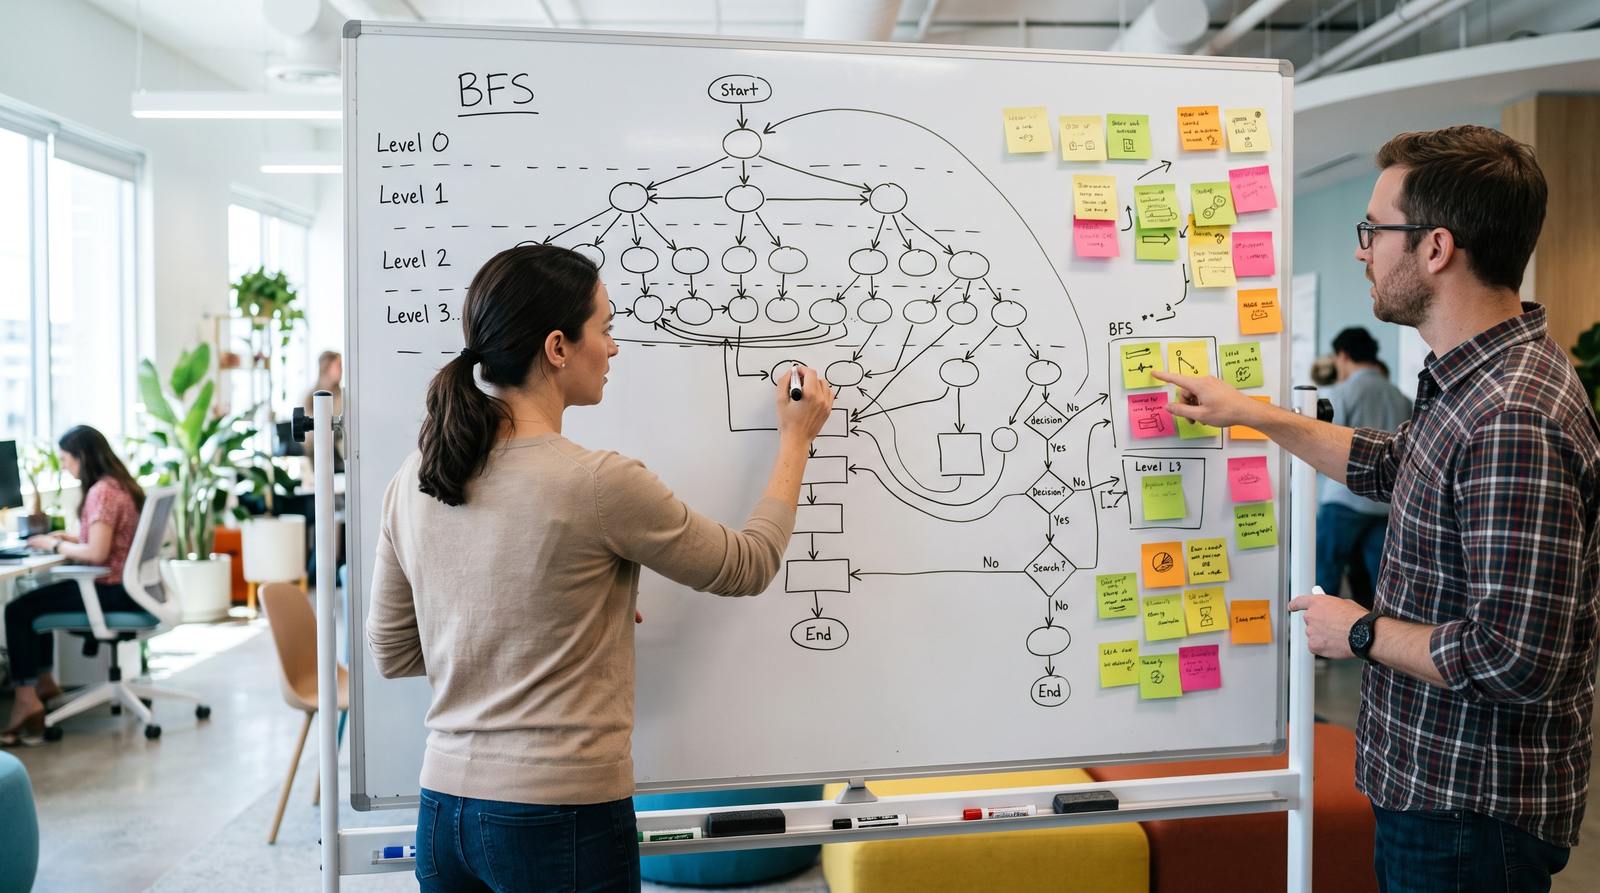
落地该方案的技术原则强调无感接入与数据归一化。开发流程通常遵循以下步骤:
- 初始化集群网络插件:启用eBPF XDP加速路径,接管网卡中断处理队列,减少上下文切换延迟。
- 配置Hook点覆盖:针对常见Web协议选择相应的tracepoint(如tcp_enter_cwr、sock_rcvtimeo),精准捕捉重传与超时事件。
- 数据导出与清洗:借助BPF Co-RE技术屏蔽内核版本差异,将原始字节流转化为JSON格式后投递至ClickHouse或Loki存储引擎。
- 前端可视化对齐:浏览器端通过Navigation Timing Level 2 API同步读取内核层提供的基准时钟,消除Client-Side与Server-Side的时间偏差。
基于eBPF技术的内核级网络包捕获与异常流量实时分析方案的数据流转与集成
尽管底层数据采集发生于内核态,但观测价值的最终兑现依然依赖于前端工程体系的消化能力。TypeScript的强类型系统与现代CSS-in-JS样式方案要求遥测数据结构必须具备严格的契约约束,否则极易在组件复用过程中引发类型推断崩溃。
在接口层设计中,前端团队通常构建独立的Metrics Ingestion Service。该网关负责接收来自节点探针的海量事件流,依据URL Path、User-Agent与Referer进行多维聚合。值得注意的是,内核级流量透视不仅能提升性能诊断精度,更能强化应用安全边界。例如当探测到POST请求Body中携带非法字符序列或异常编码长度时,系统可在传输层直接打标并拦截,这一机制与传统的SQL 注入防范策略形成互补,避免了业务逻辑层因层层校验而产生的额外CPU损耗与响应延迟。
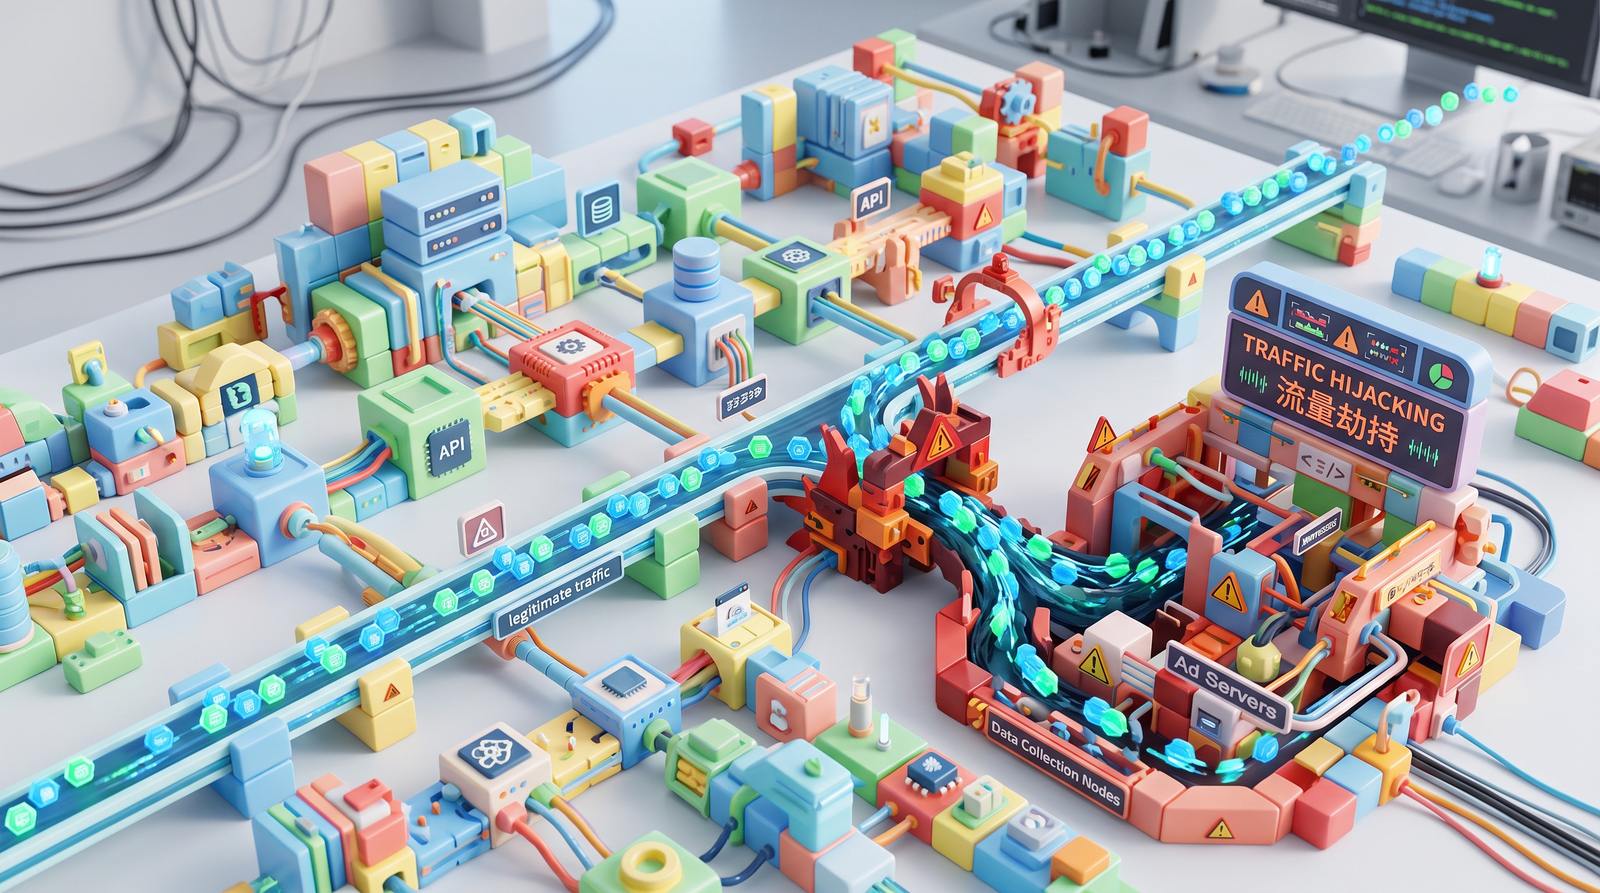
为实现全链路可观测性,前端架构需进行针对性重构。核心集成路径包括:
- 统一追踪标识注入:在Axios拦截器或React Query Hooks中生成UUID v4,并将其透传至HTTP Header,与eBPF捕获的五元组建立索引关联。
- 长连接状态治理:针对WebSocket与SSE场景,利用eBPF的cgroup socket hook实时监控服务端推送频率,修正前端因网络波动导致的假死判断。
- 指标转换中间件开发:将原始网络延迟映射为Web Vitals标准度量,确保LCP与CLS数据在不同浏览器内核下具备横向可比性。
- 灰度发布验证模型:在预发环境并行运行传统Web Driver脚本与eBPF探针,通过双轨制对比验证核心业务漏斗转化率波动阈值。
基于eBPF技术的内核级网络包捕获与异常流量实时分析方案的DevOps协同实践
前端交付物的复杂度呈指数级上升,现代Web应用已不再是静态文档,而是融合微前端子应用、边缘函数与智能缓存策略的分布式系统。DevOps流水线的自动化编排能力,直接决定了网络观测数据的时效性与系统韧性。
在持续集成阶段,eBPF C语言模块的编译高度依赖宿主机的Clang/LLVM环境与Kernel Headers。若每次提交都触发完整编译,将严重拖慢合并请求评审节奏。为此,头部互联网企业普遍采用分层构建策略:将BPF程序编译为共享对象并缓存至远程Artifact仓库,CI作业仅负责单元测试与语义比对。该模式不仅保障了发布窗口的稳定性,更实质性推动了二进制可执行文件体积瘦身流水线搭建。通过Strip调试符号、使用Musl libc替代Glibc以及按需裁剪BPF helper集合,节点级守护进程的内存Footprint可压缩60%以上,腾出的算力资源可优先保障前端静态资产的CDN分发与Edge Cache预热。
此外,前端工程与基础设施团队的协作边界正在消融。双方共同维护一份Observability-as-Code配置文件,利用Terraform或Ansible声明式管理eBPF策略生命周期。典型协同实践涵盖:
- 标准化指标暴露协议:将TCP RTO计数、HTTP/2 GOAWAY帧数量转换为Prometheus Counter类型,供PromQL编写复杂查询语句。
- 故障自愈联动编排:当eBPF检测到同源IP高频重试构成攻击特征时,自动下发WAF规则封禁并暂停非关键前端资源Prefetch指令。
- 变更影响面评估:结合Git Blame与Commit Message解析,将网络质量劣化事件精准定位至具体的PR分支,缩短Root Cause Analysis周期。
- 容量规划仿真推演:基于历史流量矩阵生成压测脚本,模拟大促期间突发峰值对内核Buffer Pool的冲击,指导sysctl参数调优。
常见问题
eBPF方案是否会增加前端页面加载延迟?
不会。eBPF在内核态完成捕获,不阻塞用户态进程。数据包处理采用零拷贝架构,CPU开销通常低于3%,反而能剔除无效重试请求,间接降低整体带宽消耗与渲染卡顿。
如何将内核捕获的TCP流准确映射到Vue或React组件?
需依赖请求头中的自定义TraceId或Session Cookie。前端SDK在发起fetch或axios调用时注入该标识,后端网关将其附加至eBPF抓包记录,通过统一ID在日志平台完成聚合查询。
生产环境部署eBPF探针需要哪些权限与安全考量?
节点需开启CAP_BPF与SYS_ADMIN权限。建议配合Seccomp与AppArmor限制探针系统调用范围,定期审计BPF程序哈希值,防止恶意代码劫持内核调度器引发雪崩。
结合eBPF抓包数据的前端网络请求观测实践总结
前端网络请求观测正经历从应用层打点向内核态透视的历史性跨越。传统基于JavaScript堆栈的测量手段受限于运行时环境,难以应对现代复杂网络拓扑与加密通信协议。结合eBPF抓包数据的前端网络请求观测实践,通过打通操作系统底层与浏览器上层的指标孤岛,为一线研发者提供了透明、低侵入且高保真的诊断能力。
该技术的成熟应用不仅重塑了性能基线设定,更深刻影响了前端工程化架构选型。团队在享受毫秒级延迟优化的同时,也需警惕过度依赖内核功能带来的运维门槛提升。建议在初期采用旁路镜像分析过渡,待团队掌握eBPF C语言基础与BPF Maps数据结构后,再逐步迁移至核心交易链路。未来,随着WebAssembly与Kubeedge的深度融合,前端观测有望进一步延伸至设备边缘,形成全域统一的数字体验度量体系。